「うちはAIの学習オフにしてあるから、何を入れても大丈夫」。そう思っていた人ほど、今回のニュースはドキッとしたはずです。
仕事のメモや資料をまとめる「Notion(ノーション)」で、AI機能とのチャットの記録が外にもれたかもしれない、という発表がありました。問題が起きたのはNotionの中ではありません。AIの処理を頼んでいた別の会社(委託先)からです。
結論から言うと、学習オフにしておけば安心、とは言い切れない理由があります。「学習に使わない」と「どこにも残らない」は、別の約束だからです。だから、パスワードや誰のことか分かる情報は、そもそもAIのチャットに入れないのがいちばん効きます。この記事では、Notionの公式発表を読みながら、小さな会社が今日やることを3つに絞ってお話しします。
※この記事は2026年11月時点の情報です。調査は続いていて、内容は変わることがあります。
何が起きたの? Notionの発表を順に見てみる
Notionの公式ページ「Fireworks AIのインシデントについて」に、日付ごとの流れが載っています。短くまとめるとこうです。
- 11月2日:委託先のFireworks AIから、少しのデータに第三者がアクセスしたと連絡(この時点では、お客さんのデータは含まれていないと確認)
- 11月3〜4日:Notionが接続を切り、委託先にあったNotionのデータを消した
- 11月6日:お客さんのデータにもアクセスされたかもしれない、と追加の連絡
- 11月9日:影響を受けたお客さんへの連絡を始めた(日本では10日から)
対象は、AIの使われ方を集計する「インサイト」という機能に使われていたチャットです。Notionは、影響を受けたのはワークスペース(会社やチームの単位)の1%未満だと書いています。
ITmedia AI+の取材記事によると、ITmediaが確認した範囲では、日本でも11月17日までに60以上の組織が影響を公表しました。日本のお客さんへの連絡は12日に終わったそうです。
ここで一番大事な一文は、Notionのヘルプページにあります。本人にもワークスペースのオーナーにも連絡がなければ、影響は確認されておらず、今は対応しなくていい。ただし調査は続いていて、新しく影響が分かれば連絡するとも書かれています。今のところ、ほとんどの会社は慌てなくて大丈夫です。メールだけは気にかけておきましょう。
「学習オフ」なのに、なぜ見られたおそれがあるの?
ここ、モヤっとしますよね。Notionはもともと、初期設定ではお客さんのデータをAIの学習に使わないと公式に書いています。それでも、外の人に見られたおそれが出ています。
理由は、学習に使うかどうかと、データをしばらく保存するかどうかは、別の話だからです。Notionの「Notion AIのセキュリティ対策」には、こう書かれています。
- フリー・プラス・ビジネスのプランでは、AIの提供元がデータを30日間かそれ以下保存してから消す
- エンタープライズのプランでは、ほとんどのモデルで保存ゼロ(ZDR)が使える
ただ、今回のインサイトのようにデータを保存しないと動かない機能は、エンタープライズの保存ゼロの約束からも外れていました(ヘルプページ)。
しかもNotionは、委託先のFireworks AIと「データを保存しない」という契約を結んでいたのに、調査の結果、委託先の側でデータが保存されていたと公表しています。冷蔵庫に「食べないでね」と貼っておいても、冷蔵庫の中にある限り、取られることはある。そんなイメージです。
私自身は、お客さんの資料をAIに入れるかどうかを「学習に使われる設定か」で決めてきました。今回の件で、見るところがもう1つ増えたなと感じています。
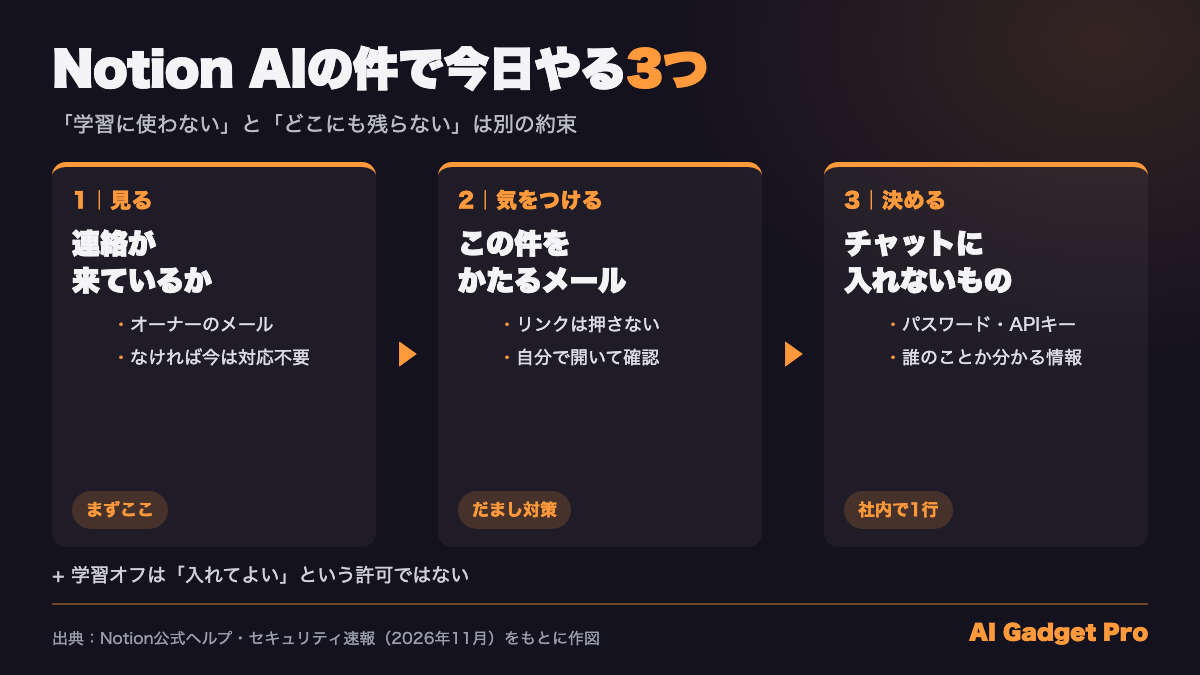
小さな会社が今日やる3つ
1. Notionから連絡が来ていないか見る
まずは、ワークスペースのオーナーと、Notion AIを使っていたメンバーのメールに、Notionから連絡が来ていないか見てください。来ていなければ、今の時点でやることはありません(調査中なので、あとから連絡が来ることはあります)。
連絡が来ていたら、ワークスペースの左側の「?」から「セキュリティインシデントレビュー」を開くと、オーナーと影響を受けたメンバーが、そのデータをダウンロードできます。ヘルプページがすすめる見る順番は、①パスワード・APIキー(ほかのサービスに入るための合い言葉)→②名前・メールアドレス・住所です。①が見つかったら、すぐに変えてください。
ダウンロードしたファイル自体にも中身が入っています。ダウンロードしたファイルにも中身がそのまま入っています。ヘルプページでは、見られる人を限った場所に置き、作業が終わったらパソコンのコピーを消すことも考えられる、としています。
2. この件をかたるメールに気をつける
ヘルプページは、チャットに入っていた名前やメールアドレスが、だましのメール(フィッシング)に使われるかもしれないと注意しています。「Notionの件で確認が必要です。パスワードを入力してください」のようなメールが来ても、リンクは押さないでください。確かめるときは、自分でNotionを開いて見るのが安全です。
3. 「チャットに入れないもの」を社内で1行決める
いちばん効くのはこれです。Notionもヘルプページで、今後はチャットやドキュメントに機密情報を入れないようにとすすめています。
社内ルールに足すのは、次の1行で十分です。
AIのチャットには、パスワード・APIキーと、誰のことか分かる情報(お客さんや社員の氏名・住所・電話番号・顧客番号)を入れない。「学習オフ」の設定は、入れてよいという許可ではない。
入れないものを決めると、逆に「何なら入れていいの?」も見えてきます。社外に送るメールの言い回しを整える。名前を伏せた議事録を読みやすくする。こういう使い方なら、安心して続けられますよ。
ルールを紙1枚にまとめる方法は「社員に配るAIの入力ルールは紙1枚でいい」に書きました。学習の設定の見方は「会社の資料を生成AIに入れていいのか」が参考になります。
Notion以外のAIでも見ておきたいところ
今回の件は、Notionだけの話ではありません。多くのAIサービスは、裏で別の会社の力を借りて動いています。Notionも、データを扱う委託先の一覧を「サブプロセッサー」のページで出しています。
使っているAIサービスがあれば、次の2つだけ見ておくと安心です。
- 入れたデータを何日くらい残すか(学習の設定とは別に書かれていることが多い)
- プランによって扱いが変わるか(Notionは、エンタープライズとそれ以外で違った。ただし今回のインサイトは、エンタープライズでも保存ゼロの対象外だった)
全部を読み込まなくていいです。「学習」と「保存」が別の項目になっているか、そこだけ見れば十分ですよ。
まとめ:連絡がなければ、慌てなくていい
今回のNotionの件で、ほとんどの会社がやることは多くありません。連絡が来ていないかを見る。だましのメールに気をつける。そして、チャットに入れないものを1行で決める。
学習オフは、大事な設定です。でも、それだけで安心しきらないこと。
入れなければ、もれない。結局、これがいちばん強い守り方なんだと思います。
お客さんの個人情報が入っていたかもしれない場合、国への報告や本人への連絡が必要かどうかは、もれた情報の種類や人数などで変わります。個人情報保護委員会の「漏えい等の対応」のページや、「生成AIサービスの利用に関する注意喚起等について」をあわせて見たうえで、早めに弁護士などの専門家や、個人情報保護委員会の相談窓口に相談してください。